Accéder à un portail MDM n’a rien d’un simple clic administratif. C’est souvent le point de départ d’une gestion des appareils plus propre, plus rapide et surtout plus sûre. Quand les terminaux se multiplient, entre postes de travail, mobiles et tablettes, l’enjeu devient clair : garder la main sans alourdir l’usage, et faire de l’administration mobile un vrai levier de productivité.
Le sujet est d’autant plus sensible qu’un bon dispositif ne se limite pas à pousser des réglages. Il structure la sécurité mobile, fluidifie la gestion à distance et renforce la surveillance des appareils sans brider les équipes. La vraie question n’est pas comment. C’est pourquoi certaines organisations gagnent du temps dès qu’elles standardisent leurs configurations appareils, leur contrôle d’accès et leur optimisation des appareils. On va faire propre.
L’article en bref
Le portail MDM centralise les actions clés pour administrer, sécuriser et piloter les terminaux sans dispersion. Bien utilisé, il transforme une gestion réactive en pilotage précis et mesurable.
- Accès centralisé : un portail unique pour piloter terminaux et profils
- Réglages maîtrisés : déployer configurations, comptes et restrictions à distance
- Sécurité renforcée : verrouillage, conformité et effacement en cas d’incident
- Gestion fluide : inscrire, superviser et maintenir les appareils efficacement
Le bon MDM ne complique pas le quotidien : il rend chaque action plus rapide, plus fiable et plus lisible.
Portail MDM : accéder rapidement à la console et reprendre la main
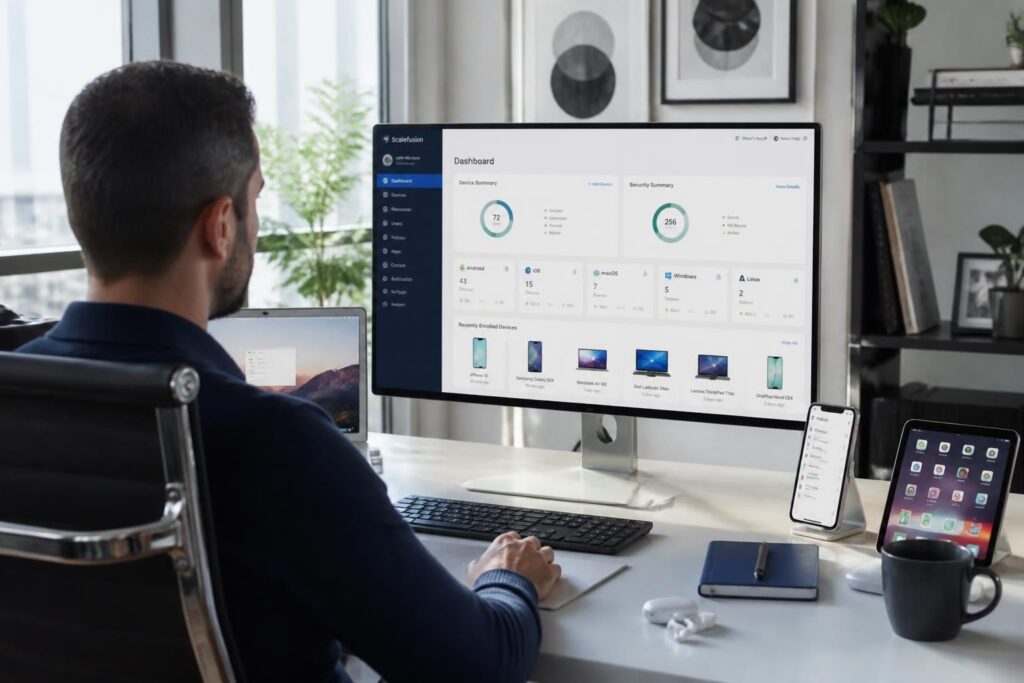
Un portail MDM sert de centre de gravité à toute stratégie de gestion des appareils. Depuis cette console, l’équipe informatique peut inscrire des terminaux, appliquer des politiques, suivre l’état du parc et réagir à distance sans multiplier les outils.
Le gain est immédiat quand le volume augmente. Une PME qui gérait ses tablettes en manuel a souvent le même déclic : dès que l’accès au portail est bien structuré, les tâches répétitives disparaissent et les interventions deviennent plus nettes. Le navigateur adore ça : peu d’étapes, une logique claire, moins de friction.
Dans la pratique, ce point d’entrée sert aussi à cadrer le contrôle d’accès et les droits d’administration. C’est là que la cohérence compte : un compte mal attribué, et toute la chaîne de gouvernance se fragilise.
Ce que permet réellement un portail bien configuré
Le piège ici : croire qu’un portail ne sert qu’à afficher des appareils listés les uns sous les autres. En réalité, il orchestre des actions concrètes comme la mise à jour des profils, l’application de restrictions, le suivi de conformité et la gestion à distance des interventions urgentes.
Version minimale : consulter l’état d’un appareil, pousser une politique, vérifier sa remontée. Version optimisée : automatiser les inscriptions, segmenter les populations, et associer chaque profil à un niveau de service précis. À ce stade, la console cesse d’être un écran pour devenir un outil de pilotage.
Le vrai bénéfice se lit dans les délais. Moins de navigation, moins d’erreurs, plus de fluidité. C’est souvent là que la surveillance des appareils commence à produire un effet tangible sur le quotidien.
Pour comparer des cas d’usage concrets autour de la gestion mobile, un détour par ce guide sur la gestion des appareils mobiles aide à situer les bons réflexes. Dans le même esprit, la maintenance d’un parc informatique montre comment garder une base saine et exploitable.
Gérer les terminaux efficacement avec des configurations propres et réutilisables
Un service MDM sérieux ne se contente pas de réagir : il prépare le terrain. Il envoie des configurations appareils, des profils de sécurité, des réglages réseau, parfois même des comptes et des apps, afin que chaque terminal démarre avec le bon cadre.
Cette approche change tout sur le terrain. Quand une flotte de smartphones doit rejoindre le Wi‑Fi, accéder à la messagerie et respecter des règles internes, le déploiement manuel devient vite intenable. Les profils prennent alors le relais, et l’administration mobile gagne en constance.
Le point clé reste la lisibilité. Plus la configuration est reproductible, plus les incidents baissent. Moins de propriétés = plus de fluidité, même dans les environnements complexes.
Profils, supervision et inscription : la mécanique qui fait gagner du temps
La gestion des appareils repose souvent sur une logique simple : inscrire, appliquer, vérifier. Selon le contexte, l’inscription peut être manuelle ou automatisée, notamment pour les équipements appartenant à l’organisation. C’est particulièrement utile quand le service informatique doit préparer des lots entiers sans intervention répétée.
Sur certains environnements Apple, l’automatisation s’appuie sur des mécanismes de supervision et d’inscription à distance, avec des profils de configuration signés ou chiffrés. Le navigateur adore ça côté utilisateur, parce que l’expérience reste légère ; côté admin, c’est surtout la cohérence qui fait la différence.
Un cas fréquent : une école équipe plusieurs salles en parallèle. Sans cadre centralisé, chaque tablette devient une exception. Avec un MDM, le parc suit enfin une logique unique, plus simple à maintenir.
| Action | But opérationnel | Effet attendu |
|---|---|---|
| Inscription d’appareil | Relier le terminal au service MDM | Gestion centralisée et suivi continu |
| Profil de configuration | Appliquer réglages et restrictions | Déploiement homogène et rapide |
| Supervision | Renforcer les contrôles administratifs | Meilleure visibilité sur le parc |
| Gestion à distance | Corriger ou sécuriser un terminal | Réponse rapide en cas d’incident |
Pour aller plus loin sur les mécanismes de connexion et de gestion, cet exemple sur la connexion d’appareils illustre bien la logique de synchronisation. Et pour les environnements plus orientés déploiement applicatif, les fichiers d’optimisation Windows montrent comment garder un système léger et cohérent.
Sécurité mobile et contrôle d’accès : éviter l’incident avant qu’il n’apparaisse
La sécurité mobile ne se résume pas à bloquer un appareil perdu. Elle commence bien avant, avec des règles d’accès, des états de conformité, des profils de chiffrement et des mécanismes capables d’isoler un terminal douteux. Si votre animation lag, regardez ici : la plupart des failles viennent d’un cadre mal défini, pas d’un outil défaillant.
Dans un environnement moderne, le MDM peut aussi aider à réagir en cas de vol, de perte ou de départ d’un collaborateur. Verrouillage, effacement sélectif, retrait de profil, désinscription : chaque action doit être pensée pour limiter l’exposition sans casser l’usage courant.
Le point délicat, c’est l’équilibre. Trop de rigidité freine les équipes. Trop de souplesse ouvre la porte aux écarts. C’est exactement là que la méthode compte.
Quand utiliser l’effacement, le verrouillage ou la restriction
Un bon réflexe consiste à distinguer les scénarios. Un appareil compromis n’appelle pas la même réponse qu’un simple changement de poste. Le MDM permet justement d’adapter la réaction sans improvisation.
Dans certains cas, le service peut supprimer des réglages, retirer des comptes gérés ou effacer les données à distance. Sur des appareils partagés ou d’entreprise, cette capacité évite bien des pertes de temps. Une animation magnifique… mais inutilisable sur mobile, c’est le même genre d’écart qu’un parc sécurisé mais impossible à administrer.
Le vrai enjeu n’est pas d’empiler les règles. C’est de leur donner un ordre clair, avec des priorités compréhensibles.
- Verrouillage : quand l’appareil doit être protégé sans effacement immédiat
- Effacement sélectif : quand seules les données professionnelles doivent disparaître
- Restriction : quand l’usage doit être limité à un périmètre précis
- Audit : quand la traçabilité des actions devient prioritaire
Pour des cas proches de gestion centralisée et de maintien en condition opérationnelle, cet angle sur l’optimisation de la connectivité montre combien la stabilité du lien influence tout le reste. Le bon pilotage commence souvent par une base réseau fiable.
Portail MDM et Apple, Android ou Windows : organiser la flotte sans friction
Un portail MDM bien pensé doit absorber plusieurs familles d’appareils sans imposer le même traitement à tous. Les besoins d’un iPhone, d’un Mac, d’une tablette Android ou d’un poste Windows ne se superposent pas ; ils se coordonnent. C’est là que la gestion des appareils devient intéressante, parce qu’elle crée un langage commun entre terminaux différents.
Les environnements Apple, par exemple, reposent sur des profils d’appareil, des profils utilisateur sur Mac, des mécanismes d’inscription automatisée et des canaux distincts selon l’emplacement des réglages. D’un côté, l’admin gagne en précision ; de l’autre, l’utilisateur conserve une expérience propre.
Ce type d’organisation évite les solutions bricolées. Et quand la flotte grossit, cette rigueur devient un avantage compétitif très concret.
Cas d’usage : une entreprise hybride qui doit tout aligner
Imaginons une équipe hybride en 2026, répartie entre bureau, télétravail et intervention terrain. Les profils de configuration assurent le socle, les règles d’accès protègent les données, et le portail MDM garde la vue d’ensemble. Le résultat est simple : moins d’écarts entre les équipes, moins de support, plus de réactivité.
Dans ce type de contexte, l’optimisation ne se voit pas toujours. Elle se mesure quand un nouvel arrivant reçoit son appareil déjà prêt, quand un départ est traité en quelques minutes, ou quand un mobile perdu ne devient pas un incident majeur.
La meilleure preuve reste souvent invisible : le parc fonctionne sans attirer l’attention.
Pour un éclairage complémentaire sur les usages métiers, cet exemple de gestion de classe connectée illustre bien l’intérêt d’une administration mobile structurée. Et sur des terminaux spécifiques, ce cas autour d’une tablette Galaxy montre comment ajuster les réglages à un usage précis.
Les points de vigilance pour garder un MDM stable dans la durée
Un système MDM ne tient pas seulement par ses fonctionnalités, mais par sa discipline d’exploitation. Certificat valide, appareils allumés, réseau compatible, inscription active, politiques cohérentes : sans ces bases, la communication avec les terminaux se dégrade vite.
Le piège ici, c’est de confondre déploiement et fiabilité. Une solution peut paraître solide le premier jour, puis se fragiliser si la supervision n’est pas suivie, si les profils deviennent trop nombreux ou si les règles ne sont plus documentées.
La bonne approche consiste à vérifier régulièrement les flux, les droits, les profils et les retours d’état. À ce niveau, la surveillance des appareils n’est pas un luxe, c’est une routine saine.
Les vérifications qui évitent les pannes silencieuses
Un tableau de bord utile doit montrer si les appareils répondent encore, si les profils ont bien été installés et si les politiques sont toujours compatibles avec les usages actuels. Quand un écart apparaît, il faut pouvoir l’identifier sans fouiller partout.
C’est aussi là que l’automatisation apporte du confort. Un contrôle régulier des états réduit le bruit, et le support peut se concentrer sur les vrais incidents. Moins de propriétés = plus de fluidité, encore une fois.
Le résultat attendu n’est pas spectaculaire. Il est durable. Et c’est souvent ce qui fait la différence entre un portail MDM subi et un portail vraiment exploité.
| Point de contrôle | Pourquoi c’est essentiel | Risque si négligé |
|---|---|---|
| Validité des certificats | Assure l’échange entre service et appareil | Échecs de communication |
| État réseau | Permet la remontée des commandes | Terminal visible mais injoignable |
| Conformité des profils | Garantit les réglages attendus | Écart de sécurité ou d’usage |
| Suivi des inscriptions | Maintient la gouvernance du parc | Appareils hors contrôle |
Comment accéder à un portail MDM sans compliquer l’administration ?
L’accès passe généralement par une console web sécurisée, avec des droits distincts selon les rôles. Le plus important reste de structurer les comptes administrateurs et de limiter les actions sensibles aux personnes autorisées.
Un MDM peut-il gérer des appareils personnels et professionnels ?
Oui, selon les règles mises en place. Le service peut inscrire des appareils appartenant aux utilisateurs ou à l’organisation, puis appliquer des politiques différentes selon le contexte.
Pourquoi les profils de configuration sont-ils si importants ?
Parce qu’ils standardisent les réglages, les restrictions et certains accès. Ils réduisent les manipulations manuelles et assurent une base cohérente sur tout le parc.
Que faire si un appareil ne remonte plus dans la console ?
Il faut vérifier l’état de l’appareil, sa connexion réseau, la validité des certificats et son inscription active. Dans bien des cas, le problème vient d’un point de communication ou d’un profil expiré.
Le MDM sert-il surtout à la sécurité ?
Non. Il sert aussi à simplifier le déploiement, gagner du temps sur le support et améliorer l’optimisation des appareils. La sécurité n’est qu’une partie de la valeur globale.